防范ASP木马攻击的实用技巧
更新时间:2026-10-30 22:07:24
防范ASP木马攻击的实用技巧
目前,大多数虚拟主机服务已默认关闭了ASP中的FileSystemObject组件。此组件原为ASP提供了强大的文件操作能力,包括读取、写入、复制、删除和重命名服务器上的文件(前提是服务器配置为Windows NT或Windows 统)。一旦禁用该组件,所有依赖其功能的ASP应用程序将无法正常运行,从而影响用户使用体验。
在Windows Server系统中,如何保持FileSystemObject的功能而保障服务器安全?答案是:通过合理配置权限和隔离机制,既可以实现组件功能的开放性,又能保证数据访问的安全控制。这种方法已在实际环境中得到验证,并适用于任何虚拟主机用户间的文件管理需求。这种做法不仅能满足用户的使用要求,还能确保服务器稳定运行和安全防护,成为一种有效且实用的方法。
在服务器管理系统中找到并进入虚拟主机服务界面。 通过“新建”按钮来为每个用户账户分配独立的访问权限。 在新建账户过程中,输入用户名后选择密码类型并设置强口令。 将用户信息添加至系统中,并为其设定合适的目录路径。 确认所有设置无误后保存账户信息。
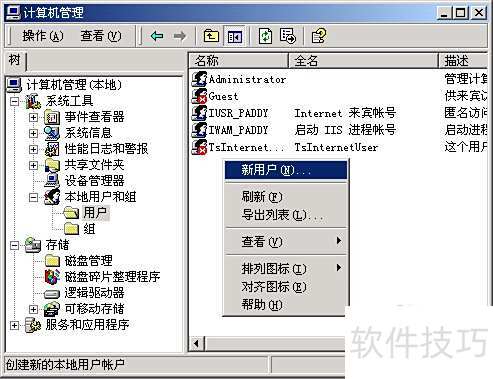
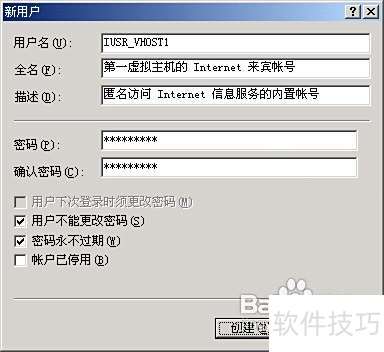
在弹出的新窗口中,依次填写用户名、全名、描述和密码,同时取消勾选“下次登录时更改密码”的选项,并勾选“不能更改密码”和“密码永不过期”。本例中,我们将为第一个虚拟主机创建一个用于匿名访问 Internet 信息服务的内置账户。账户名为IUSR_VHOST这样,当客户端通过http://*.*.*访问该虚拟主机时,系统将使用此身份进行访问。完成后,点击“创建”按钮完成操作。根据实际需求,还可以继续创建多个用户账户。全部创建后,点击“关闭”按钮以结束操作。
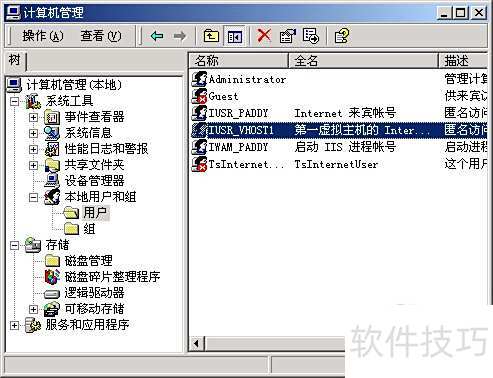
- 新创建的用户已显示在账号列表中,双击该账号可继续进行设置。
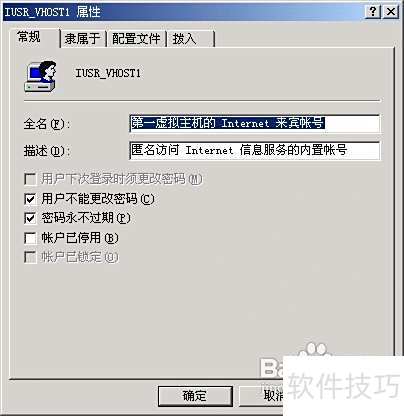
- 在弹出的IUSR_VHOST1属性窗口中,切换到隶属于选项卡。
- 新创建的账号默认属于Users组,选中后点击删除。
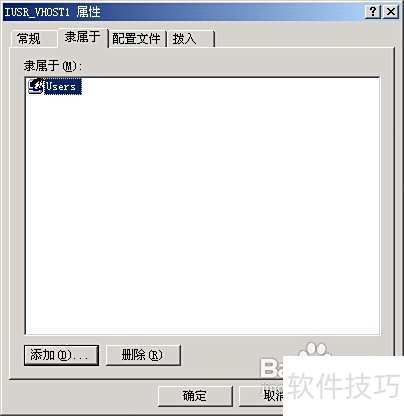
- 此时点击添加按钮完成操作。